ai finance🕵 사기 탐지#15 · 2026. 8. 20.
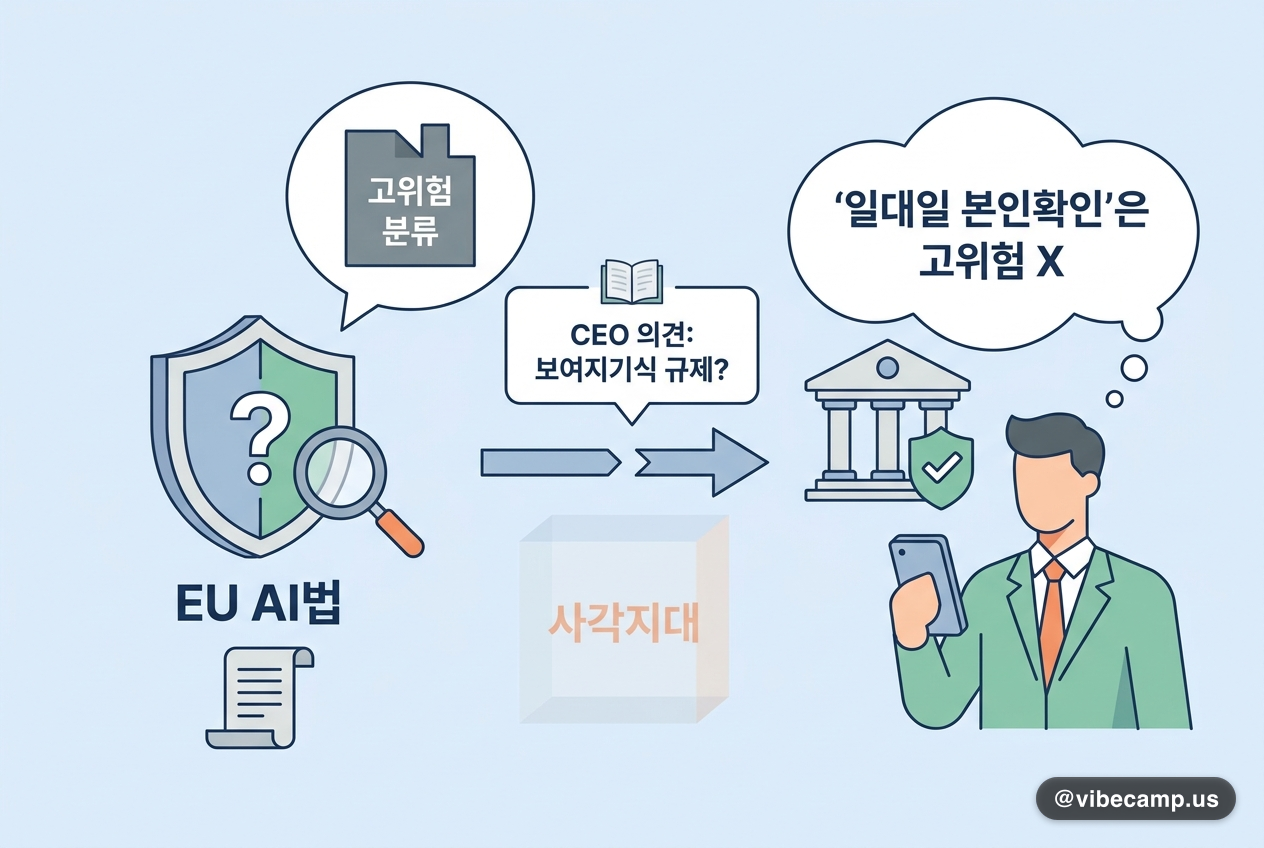
EU AI법 사각지대 — 은행 온보딩의 '일대일 본인확인'은 고위험이 아니다
딥페이크 탐지 기업 Cyberette의 창업자 겸 CEO Julia Jakimenko가 8/19 American Banker에 실은 기고문(오피니언)으로, 저자가 탐지 솔루션 벤더 CEO라는 이해관계를 감안해 읽을 필요가 있습니다. AI법 제50조는 합성 콘텐츠에 기계판독 가능한 표식을 요구하고 부속서 III는 고위험 AI를 분류하지만, 이 틀은 '보여지기 위한' 딥페이크를 겨냥할 뿐 은밀히 작동하는 사기용 딥페이크는 비켜간다는 지적입니다. 핵심으로 짚은 허점은 생체인식의 분류 차이로, 다수 데이터베이스와 대조하는 생체 '식별(identification)'은 고위험이지만 본인 기록과 하나씩 대조하는 생체 '검증(verification)'은 고위험이 아니며, 은행이 비대면 신규 계좌 개설에 쓰는 것이 바로 이 검증입니다. 실제로 네덜란드에서는 한 남성이 도난 여권 사진에 자신의 얼굴을 딥페이크로 합성해 은행 계좌 46개를 개설한 사건으로 재판을 받았습니다. 고위험 요건 시행은 Digital Omnibus에 따라 2027년까지 미뤄진 상태입니다.