금융위 긴급점검 결과…'AI 공격은 AI로 방어', 필수 외 외부접근 차단
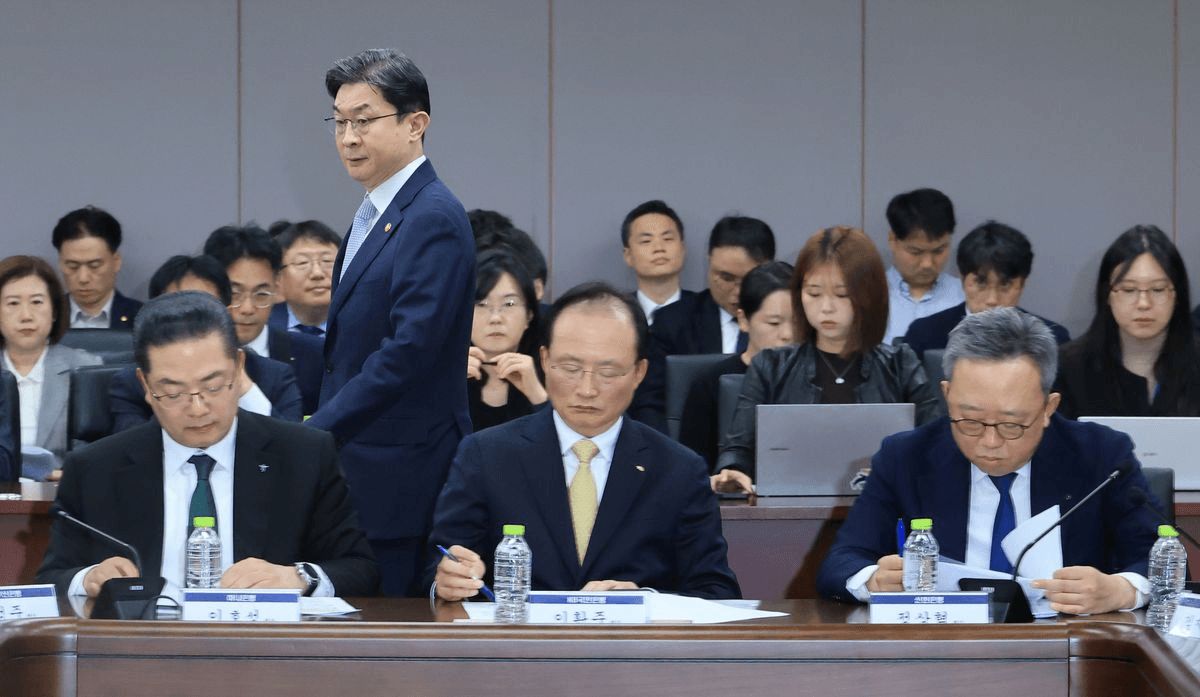
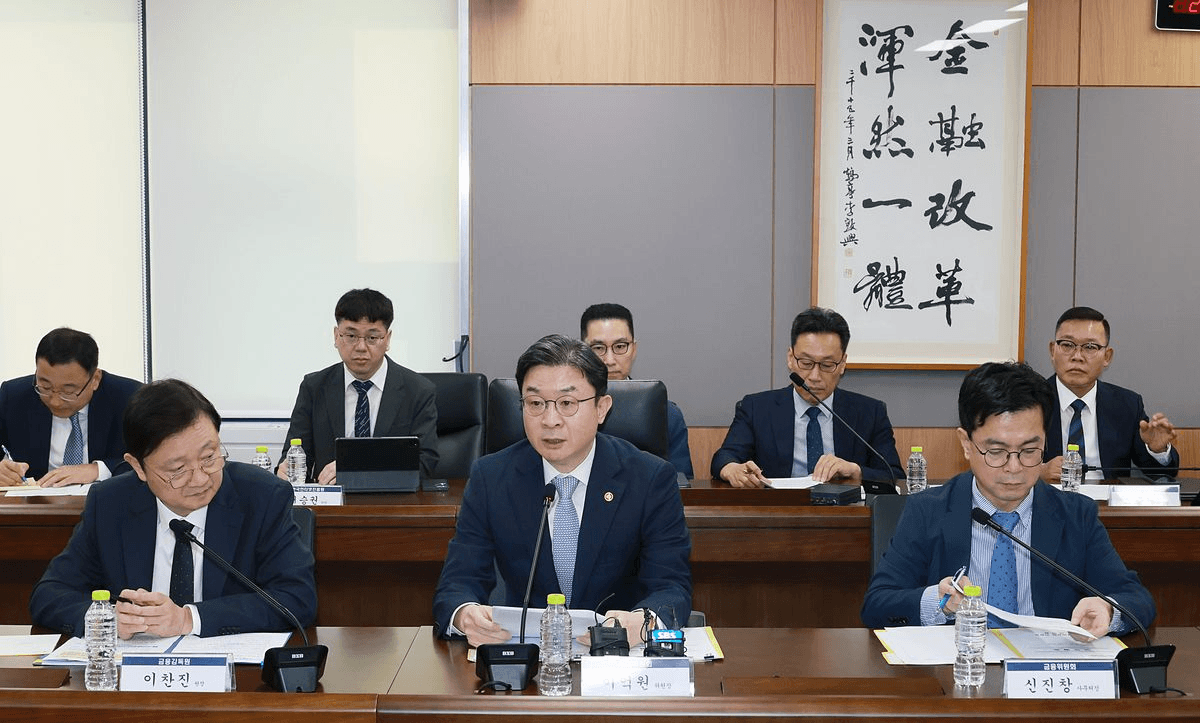
#금융위원회와 금융감독원이 10/4 이억원 금융위원장 주재로 전 금융권 긴급 점검회의를 열었습니다. 전 업권 협회장과 침해사고 발생 금융사 CEO가 참석했습니다. 외부에 노출된 IT 자산을 전수 재점검하고, 업무상 꼭 필요한 경우 외에는 외부접근을 원칙적으로 차단하며, 이미 공유된 공격 IP·수법을 탐지체계에 반영하지 않으면 엄정 대응한다는 주문입니다. AI 기반 방어와 제로트러스트(zero trust) 보안체계 재구축도 요구했습니다.
💡공격이 자동화되면 방어도 자동화된 탐지와 최소 권한(least privilege) 원칙으로 가야 합니다. 내 서비스의 외부 노출 엔드포인트 목록을 만들어 두는 것이 첫걸음입니다.